Basta olhar para a realidade tecnológica nas empresas para perceber que a inteligência artificial faz parte da rotina operacional. Seja otimizando o atendimento ao cliente ou automatizando fluxos industriais, ela se tornou a ferramenta de apoio de muitas equipes.
Ao mesmo tempo em que essa tecnologia amplia a produtividade e acelera a inovação, também cria novos desafios para as organizações. O uso desgovernado dessas tecnologias pode expor dados confidenciais, gerar decisões sem supervisão e criar riscos de conformidade com a LGPD.
Esse cenário torna a governança de IA uma prioridade para empresas que desejam utilizar a inteligência artificial de forma estratégica, segura e alinhada às políticas corporativas.
Ao longo deste artigo, você entenderá:
- o que é governança de IA;
- qual a diferença entre governança de IA e IA responsável;
- por que esse tema se tornou prioridade nas empresas;
- quais riscos podem ser reduzidos por uma boa governança;
- como criar uma estrutura preparada para escalar o uso da IA com segurança.
O que é governança de IA?
Governança de IA é o conjunto de políticas, processos e responsabilidades que orientam o desenvolvimento, a implementação, o monitoramento e o uso da inteligência artificial dentro de uma organização.
Refere-se a uma estrutura essencial para garantir que sistemas, modelos e agentes de IA operem alinhados às diretrizes da empresa, respeitando requisitos de segurança, privacidade, conformidade regulatória e objetivos estratégicos do negócio.
Isso significa definir, por exemplo:
- quem pode utilizar ferramentas de IA;
- quais dados podem ser acessados pelos modelos;
- quais aplicações são permitidas;
- quais decisões podem ser automatizadas;
- quais processos exigem aprovação humana;
- como monitorar e auditar o comportamento dos modelos.
Sem essa estrutura, diferentes áreas podem adotar soluções de IA de maneira isolada. Com isso, utilizam plataformas distintas, compartilham informações sensíveis sem controle e criam riscos que muitas vezes passam despercebidos pela área de TI.
A governança de IA busca evitar esse desafio, criando as condições para que a IA seja utilizada de forma consistente, escalável e confiável em toda a empresa. Dessa forma, ela permite que a organização aproveite os benefícios dessa tecnologia sem abrir mão da segurança, da transparência e do controle operacional.
Governança de IA x IA responsável: qual a diferença?
Embora os conceitos estejam relacionados, eles não significam a mesma coisa.
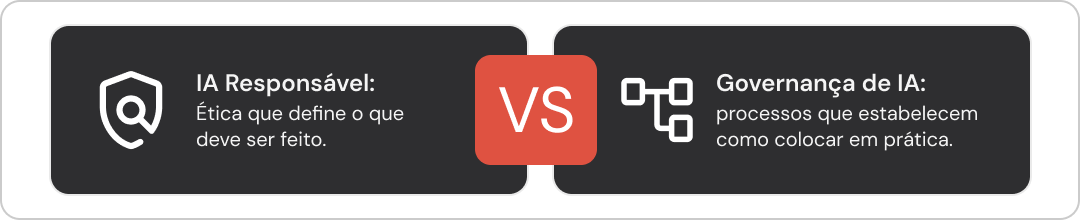
A IA responsável reúne os princípios éticos que orientam o desenvolvimento e o uso da inteligência artificial. Entre eles estão transparência, explicabilidade, privacidade, mitigação de vieses e respeito aos direitos humanos.
O foco está em responder perguntas como:
- o modelo toma decisões justas?
- existe discriminação nos resultados?
- as pessoas conseguem compreender como a IA chegou a determinada conclusão?
- os dados pessoais são utilizados de forma adequada?
Já a governança de IA transforma esses princípios em processos, políticas e mecanismos de controle. Em resumo, a IA responsável define as diretrizes e a governança cria as regras para colocá-las em prática na rotina da empresa, definindo:
- quais decisões são consideradas críticas;
- quem deve aprová-las;
- quais agentes de IA podem participar do processo;
- quais registros precisam ser armazenados para auditoria.
Para você entender melhor: imagine uma indústria que determina que nenhuma decisão crítica na linha de produção poderá ser tomada exclusivamente por um algoritmo. Esse direcionamento é o princípio de IA responsável. A execução prática desse limite por meio das regras listadas acima é a governança de IA.
É por isso que empresas que investem em inteligência artificial corporativa precisam trabalhar os dois conceitos de forma complementar.
Por que a governança de IA se tornou prioridade nas empresas?
Nos últimos anos, a adoção da inteligência artificial cresceu em uma velocidade acelerada. Ferramentas de IA generativa passaram a ser utilizadas por profissionais de praticamente todas as áreas, muitas vezes sem qualquer política interna que regulasse seu uso.
Embora esse movimento aumente a produtividade, ele também traz novos riscos. Sem supervisão, a empresa perde visibilidade sobre:
- quais ferramentas são utilizadas;
- quais informações são compartilhadas;
- quais modelos processam esses dados;
- onde essas informações ficam armazenadas;
- quais decisões são automatizadas.
Esse fenômeno, conhecido como Shadow AI, preocupa organizações de diversos setores por ampliar a exposição de dados corporativos. Diante disso, empresas e órgãos reguladores vêm acelerando discussões sobre normas e boas práticas para o setor.
Investir em governança significa criar uma estrutura de controle capaz de proteger o negócio das vulnerabilidades do uso desgovernado da tecnologia.
Leia também: Shadow AI na indústria: riscos, governança e segurança no uso da IA
Quais riscos a governança de IA ajuda a reduzir?
A falta de uma estrutura centralizada gera vulnerabilidades que vão além da TI, afetando a conformidade, a reputação e a saúde financeira da empresa.
A seguir, conheça os principais riscos mitigados por uma política de governança eficiente.
Riscos de segurança da informação
Ferramentas de IA dependem de dados para analisar documentos ou executar tarefas. Quando esse uso ocorre sem diretrizes, informações estratégicas podem vazar para plataformas públicas.
Para blindar a operação, a governança estabelece regras claras sobre:
- quais ferramentas possuem homologação para uso corporativo;
- quais dados institucionais podem ser compartilhados em ambientes externos;
- quais modelos possuem autorização para acessar informações da empresa;
- quais integrações de sistemas e APIs são permitidas;
- quais políticas de criptografia e armazenamento devem ser adotadas.
Leia também: Como fazer gestão de risco na área de TI
Riscos de compliance e LGPD
No Brasil, a Lei Geral de Proteção de Dados (LGPD) estabelece critérios rígidos para o tratamento de informações pessoais, frequentemente processadas por ferramentas de IA. Paralelamente, o mercado global avança para legislações específicas, como o AI Act da União Europeia e a norma ISO/IEC 42001.
Embora algumas exigências ainda estejam em fase de transição, a tendência é clara: empresas precisarão demonstrar controle e rastreabilidade sobre seus sistemas para operar com grandes indústrias ou no mercado internacional.
Sem uma governança de IA eficiente, a organização se expõe a:
- tratar dados pessoais de clientes ou colaboradores sem base legal;
- compartilhar informações com fornecedores de tecnologia não autorizados;
- utilizar modelos sem transparência sobre o processamento das informações;
- descumprir políticas internas e governamentais de privacidade;
- sofrer sanções jurídicas e multas por inconformidade regulatória.
Riscos operacionais e de agentes autônomos
No uso operacional da IA, os riscos se dividem em dois níveis: o erro na geração de dados e a falha na execução de ações.
Em ferramentas generativas, o principal problema são as alucinações, respostas incorretas ou dados inventados apresentados como fatos. Porém, o risco atinge seu nível máximo com os agentes de IA, que não apenas geram respostas, mas executam tarefas de forma autônoma nos sistemas corporativos.
Por exemplo: imagine um agente conectado ao sistema de gestão empresarial (ERP) com autonomia para consultar estoques e disparar ordens de compra sem validação humana. Se o algoritmo interpretar um pico isolado de demanda como padrão permanente, essa independência sem travas de acesso e auditoria pode gerar:
- automações e transações financeiras executadas de forma inadequada;
- inconsistências operacionais e retrabalho entre diferentes áreas;
- interrupções em processos críticos da linha de produção;
- desperdício financeiro imprevisto pelo consumo descontrolado de tokens.
Riscos reputacionais
Mesmo que um erro seja provocado puramente pelo algoritmo, a responsabilidade legal e institucional recai sobre a marca.
Falhas em chatbots públicos ou comunicações automatizadas inadequadas podem comprometer a imagem da empresa em minutos.
A governança protege a reputação institucional ao determinar:
- quais canais e públicos podem interagir diretamente com sistemas de IA;
- quais padrões de linguagem e tom de voz os modelos devem seguir;
- quais processos e respostas exigem validação e aprovação humana;
- como monitorar continuamente o comportamento das ferramentas em produção.
Quais são os pilares da governança de IA?
Uma estratégia de governança não depende de uma única tecnologia ou política isolada. Ela é construída a partir de um conjunto de práticas que garantem que a inteligência artificial seja utilizada de forma segura, transparente e alinhada aos objetivos da empresa.
Embora cada organização adapte essa estrutura às suas necessidades, alguns pilares são considerados essenciais para uma governança de IA eficaz.
Políticas e princípios de uso
Toda iniciativa de governança começa pela definição de diretrizes claras para o uso da inteligência artificial.
Essas políticas estabelecem quais aplicações são permitidas, quais informações podem ser compartilhadas e quais limites devem ser respeitados pelos colaboradores e pelos agentes de IA.
Além disso, devem refletir princípios como ética, transparência, segurança, privacidade e responsabilidade sobre as decisões apoiadas pela tecnologia.
Papéis, responsabilidades e supervisão humana
A inteligência artificial não elimina a responsabilidade das pessoas sobre as decisões da empresa. Por isso, um dos conceitos centrais dessa estrutura é a abordagem Human-in-the-loop (humano no ciclo), que garante a manutenção de pessoas no processo de tomada de decisão para operações críticas.
A governança define quem responde por cada etapa do ciclo de vida da IA, desde a implantação até o monitoramento contínuo.
Também estabelece quando uma decisão pode ser automatizada e quando ela deve passar obrigatoriamente pela validação humana, especialmente em fluxos operacionais, financeiros, jurídicos ou de alto impacto estratégico.
Controle de acesso e segurança dos dados
A qualidade da governança depende diretamente da forma como as informações corporativas são protegidas.
Essa estrutura se apoia no Princípio do Privilégio Mínimo, garantindo que tanto colaboradores quanto modelos e agentes de IA acessem estritamente os dados necessários para a execução de suas funções.
Na prática, a implementação desse pilar envolve:
- definição de permissões por perfil;
- proteção de informações sensíveis com regras rígidas de criptografia e restrição a dados;
- isolamento de bases corporativas para impedir que informações sejam expostas;
- rastreamento de autorizações.
Esses controles reduzem as chances de vazamento de dados, usos inadequados e acessos não autorizados na operação.
Transparência, rastreabilidade e auditoria
Toda decisão ou automação apoiada por inteligência artificial deve ser passível de verificação. A governança estabelece mecanismos de controle para garantir a rastreabilidade total das operações por meio do registro em log das interações.
Na prática, esse pilar garante o registro de:
- modelos de IA acionados e usuários responsáveis por cada solicitação;
- prompts, contextos e dados corporativos utilizados como base para a resposta;
- respostas geradas pelos algoritmos e ações executadas nos sistemas.
Essa estrutura permite rastrear a origem de uma análise a qualquer momento, facilitando auditorias internas, investigações de incidentes, análises de conformidade e a melhoria dos processos.
Monitoramento contínuo dos modelos e agentes
A governança não termina quando a inteligência artificial entra em operação. Os agentes precisam ser acompanhados após a implantação para garantir que mantenham a precisão e a segurança exigidas pela empresa.
Na prática, esse acompanhamento foca em identificar:
- degradação de respostas, perda de desempenho e alucinações;
- desvios de comportamento, vieses e respostas inadequadas;
- alterações decorrentes da evolução dos dados utilizados no dia a dia;
- custos operacionais com tokens e consumo de recursos para evitar que o uso da IA fique mais caro do que o benefício gerado.
Essa supervisão constante garante que a tecnologia continue operando de forma confiável e alinhada às regras do negócio ao longo do tempo.
Conformidade regulatória
O ambiente regulatório relacionado à inteligência artificial evolui rapidamente. Para manter a conformidade e a segurança jurídica, a empresa precisa alinhar sua operação contínua a diferentes exigências e padrões globais.
O pilar da conformidade exige o acompanhamento de:
- legislações locais, como a lgpd e o marco legal da IA;
- requisitos regulatórios e normas específicas do setor industrial;
- políticas e diretrizes internas de compliance.
Uma estrutura de governança facilita essa adaptação ao manter processos documentados, controles atualizados e evidências auditáveis que comprovam a conformidade da empresa diante de fiscalizações e auditorias.
Qual o papel do ERP na governança de inteligência artificial?
A governança de IA corporativa estabelece diretrizes estratégicas, mas sua aplicação prática depende da maturidade da infraestrutura de tecnologia da empresa. É nesse ponto que um ERP robusto desempenha um papel facilitador.
Como o sistema de gestão empresarial conecta áreas, centraliza dados corporativos, fluxos de trabalho, regras de negócio e permissões de acesso, ele serve como uma base estruturada para a integração de modelos e agentes de IA.
Em vez de conectar algoritmos a bases descentralizadas ou planilhas isoladas, o ERP ajuda a assegurar que as automações consultem e processem informações dentro das regras de segurança da informação, hierarquia e compliance que já regem a operação.
Dessa forma, o ERP não substitui a política de governança, mas fornece a rastreabilidade, o controle de acesso e a padronização de dados necessária para que a inteligência artificial opere sem expor o negócio a riscos operacionais.
Como implementar uma política de governança de IA corporativa?
Implementar uma política de governança de IA não significa criar barreiras para a inovação. O objetivo é estabelecer diretrizes e contar com o apoio do ERP para utilizar a inteligência artificial de forma segura, transparente e alinhada à estratégia do negócio.
Isso envolve definir processos, responsabilidades e mecanismos de controle que acompanhem toda a jornada da IA, desde a escolha das ferramentas até o monitoramento dos resultados integrados ao sistema de gestão empresarial.
Confira cinco etapas para estruturar a governança de IA corporativa.
1. Avalie os riscos e defina objetivos
O primeiro passo é mapear como a inteligência artificial já é utilizada na empresa, tanto em iniciativas formais quanto no uso informal por equipes.
Nesse processo, são mapeadas as iniciativas formais e a ocorrência de Shadow AI, o uso de ferramentas sem padrão ou conhecimento da TI. Esse diagnóstico permite identificar riscos, oportunidades e definir quais objetivos a governança deverá atender.
Algumas perguntas ajudam nessa avaliação:
- quais ferramentas de IA já são utilizadas pela empresa?
- quais processos dependem de inteligência artificial?
- existem agentes de IA executando tarefas automaticamente?
- quais dados estão sendo compartilhados com essas ferramentas?
- quais riscos representam maior impacto para o negócio?
A partir desse levantamento, a empresa consegue estabelecer prioridades e criar uma estrutura de governança compatível com sua realidade operacional.
2. Estabeleça regras para o uso da IA
Depois de compreender o cenário atual, é necessário documentar as políticas corporativas e diretrizes oficiais que orientarão colaboradores, gestores e equipes técnicas.
No documento de política de IA, devem ser estabelecidas formalmente regras como:
- quais plataformas de IA estão autorizadas para uso;
- quais tipos de dados podem ou não ser inseridos nos modelos;
- quais limites de integração são permitidos por departamento;
- quais processos têm permissão normativa para serem automatizados;
- quais atividades exigem obrigatoriamente aprovação e assinatura humana;
- quais critérios de compliance devem ser seguidos para contratar novas soluções.
Essas regras reduzem a adoção descontrolada de ferramentas, fortalecem a segurança da informação e garantem maior padronização no uso da inteligência artificial.
3. Defina papéis e responsabilidades
A governança de IA não deve ficar restrita à área de Tecnologia da Informação.
Como a inteligência artificial impacta diferentes processos corporativos, sua gestão depende da atuação conjunta de diversas áreas da empresa.
É importante definir quem será responsável por atividades como:
- aprovar novas aplicações de IA;
- administrar acessos e permissões;
- supervisionar agentes inteligentes;
- acompanhar indicadores de desempenho;
- revisar políticas internas;
- garantir conformidade regulatória.
Essa distribuição de responsabilidades aumenta a maturidade da governança e evita que decisões críticas dependam exclusivamente de uma única área.
4. Crie processos de aprovação e monitoramento
À medida que a inteligência artificial assume funções estratégicas, não basta ter regras no papel: é fundamental implementar mecanismos e controles técnicos para auditar e monitorar a operação no dia a dia.
Essa camada de controle técnico e sistêmico envolve:
- registro automático em log de todas as chamadas, acessos e execuções de IA;
- painéis de monitoramento para acompanhar o comportamento dos agentes em tempo real;
- rotinas de checagem técnica para validar a precisão dos resultados produzidos pela IA;
- ferramentas de auditoria sobre as decisões tomadas por fluxos automatizados;
- revisão periódica de chaves de APIs, permissões e integrações diretamente nos sistemas.
Esses controles tecnológicos garantem a rastreabilidade das operações e permitem identificar rapidamente falhas, desvios ou comportamentos inesperados do algoritmo.
5. Revise continuamente a governança
A governança de IA não é um projeto com início, meio e fim.
Novas ferramentas surgem constantemente, as regulamentações evoluem e a própria estratégia da empresa muda ao longo do tempo. Por isso, políticas e processos precisam ser revisados periodicamente.
Boas práticas incluem:
- revisar as políticas de uso da IA;
- atualizar controles de acesso;
- reavaliar riscos;
- acompanhar mudanças regulatórias;
- analisar indicadores de desempenho dos modelos e agentes;
- capacitar continuamente os colaboradores.
Essa evolução contínua garante que a governança acompanhe o crescimento da inteligência artificial sem comprometer segurança, conformidade e eficiência operacional.
Quem deve liderar a governança de IA?
Embora muitas organizações associem a governança de IA exclusivamente à área de Tecnologia da Informação, sua implementação exige uma atuação multidisciplinar.
O formato dessa estrutura pode variar de acordo com o porte, segmento e nível de maturidade digital de cada empresa.
Porém, a governança de IA funciona melhor quando existe uma estrutura colaborativa, na qual diferentes áreas compartilham responsabilidades e trabalham com políticas, indicadores e processos comuns.
Essa abordagem permite que a inteligência artificial evolua de forma segura, escalável e alinhada à estratégia corporativa. Confira a distribuição ideal a seguir.
Tecnologia da Informação (TI)
Normalmente é responsável pela arquitetura tecnológica, integração entre sistemas, administração das plataformas de IA e gestão da infraestrutura necessária para a operação.
Segurança da Informação
Encarregada de definir os controles de acesso, proteger bases de dados corporativos, monitorar riscos cibernéticos e estabelecer políticas para utilização segura das ferramentas de IA.
Compliance e Jurídico
Atuam para garantir que o uso da inteligência artificial esteja alinhado à legislação vigente, às políticas internas e às exigências regulatórias, incluindo temas relacionados à LGPD e às futuras regulamentações específicas para IA.
Áreas de Negócio (Operações, Vendas, Financeiro, PCP)
Têm um papel fundamental na identificação de dores reais da operação, homologação de novos casos de uso de IA, validação prática dos resultados gerados pelos modelos e acompanhamento do impacto na produtividade.
CEOs e a alta liderança
Membros da diretoria definem os limites estratégicos, aprovam os investimentos na tecnologia, estabelecem as diretrizes éticas e garantem que a adoção da inteligência artificial apoie diretamente os objetivos de crescimento da empresa.
Consistem Clara OS: IA conectada ao ERP, à operação industrial e à governança corporativa
Criar políticas e estruturar processos é essencial, mas a governança só funciona quando é aplicada durante a execução das rotinas. É exatamente esse o papel da Clara OS, a plataforma de orquestração e governança de inteligência artificial da Consistem.
Conectada ao Consistem ERP, essa tecnologia centraliza a atuação de agentes inteligentes, dados corporativos e fluxos de trabalho em um ambiente seguro, garantindo que a IA opere sob as regras e limites do negócio.
Confira como a plataforma coloca a governança em prática no dia a dia!
Orquestração centralizada de agentes, dados e fluxos
À medida que as empresas ampliam o uso da inteligência artificial, diferentes agentes passam a atuar simultaneamente em diversas áreas do negócio.
Isso significa ter, por exemplo:
- agente analisando indicadores financeiros;
- outro realizando consultas diretas no ERP;
- um terceiro apoiando o atendimento ao cliente;
- outro agente executando tarefas operacionais.
Com a Consistem Clara OS, a empresa passa a contar com um ecossistema integrado, no qual informações e agentes trabalham de forma coordenada e estritamente dentro das regras definidas pela organização.
Governança nativa e gestão de permissões
A segurança faz parte da própria arquitetura da plataforma. Com a Clara OS, a empresa estabelece formalmente:
- modelos e ferramentas autorizados para uso corporativo;
- níveis de acesso e permissões por perfil de usuário, equipe ou agente;
- regras de isolamento de dados para proteger informações estratégicas do negócio.
Essa abordagem permite ampliar o uso da IA sem abrir mão da segurança, da conformidade e do controle operacional.
Rastreabilidade, compliance e registros em log
Para que a inteligência artificial seja utilizada em processos corporativos, é fundamental garantir total transparência sobre tudo o que acontece quando ela estiver em execução.
A Clara OS mantém o histórico automático em log de todas as operações, consultas e decisões dos agentes. Essa rastreabilidade simplifica a identificação de eventos, facilita auditorias internas e fornece as evidências necessárias para o cumprimento das políticas de segurança da informação e de normas regulatórias, como a LGPD.
Por exemplo: se um relatório financeiro ou de estoque for gerado com base em análises de IA, a empresa consegue rastrear exatamente qual usuário acionou o agente, qual modelo foi utilizado, quais dados do ERP serviram de contexto e qual resposta foi entregue.
Supervisão humana para processos críticos
Embora a inteligência artificial seja capaz de automatizar diversas atividades, nem todas as decisões devem acontecer sem intervenção humana. Em fluxos operacionais, financeiros, fiscais ou estratégicos, manter a validação das pessoas continua sendo indispensável.
A Clara OS permite configurar regras e travas de segurança nas quais determinadas ações só são executadas no sistema após a aprovação formal de um responsável. Essa abordagem garante que a IA atue como uma ferramenta de apoio de alta eficiência e não como substituta da responsabilidade das equipes.
Na prática, em rotinas de Compras ou PCP, a IA pode identificar a queda de estoque, consultar fornecedores e estruturar o pedido, mas a emissão efetiva da ordem de compra no ERP só ocorre após a validação e assinatura digital do gestor da área.
IA corporativa exige inteligência com governança
A inteligência artificial faz parte da estratégia de empresas que buscam aumentar a produtividade, acelerar processos e apoiar decisões mais inteligentes. No entanto, quanto maior a presença da IA nas operações, maior também é a necessidade de garantir segurança, transparência e controle sobre sua utilização.
É justamente esse o papel da governança de IA: criar uma estrutura capaz de orientar o uso da tecnologia, reduzir riscos e assegurar que modelos e agentes atuem de acordo com as políticas da organização.
Com o apoio do Consistem ERP e da Consistem Clara OS, a empresa conta com uma infraestrutura desenvolvida para colocar essa governança em prática, criando as condições ideais para que a IA gere valor ao negócio de forma sustentável, confiável e segura.
Quer adotar inteligência artificial com mais segurança, controle e governança?
Perguntas frequentes sobre Governança de IA Corporativa
O que é governança de IA?
Governança de IA é o conjunto de políticas, processos, responsabilidades e controles que orientam o desenvolvimento, a utilização e o monitoramento da inteligência artificial dentro de uma organização. O objetivo é garantir segurança, transparência, conformidade e alinhamento da IA às estratégias do negócio.
Qual a diferença entre governança de IA e IA responsável?
A IA responsável estabelece princípios éticos, como transparência, privacidade, mitigação de vieses e explicabilidade. Já a governança de IA cria processos, políticas e mecanismos para garantir que esses princípios sejam aplicados na prática durante o uso da tecnologia.
Por que a governança de IA é importante?
Porque reduz riscos relacionados à segurança da informação, conformidade regulatória, uso inadequado de dados, decisões automatizadas sem supervisão e adoção descontrolada de ferramentas de inteligência artificial.
Quais riscos a governança de IA ajuda a reduzir?
Uma estrutura de governança ajuda a minimizar riscos de vazamento de dados, descumprimento da LGPD, falhas operacionais, danos à reputação da empresa e problemas relacionados à atuação de agentes de IA com elevado nível de autonomia.
Quais são os pilares da governança de IA?
Entre os principais pilares estão: políticas e princípios de uso, definição de papéis e supervisão humana (Human-in-the-loop), controle de acesso e segurança dos dados, transparência e rastreabilidade em log, monitoramento contínuo da precisão e dos custos com tokens/APIs, e conformidade regulatória.
Quem deve liderar a governança de IA?
A governança de IA deve ser conduzida de forma multidisciplinar, envolvendo áreas como TI, Segurança da Informação, Compliance, Jurídico, áreas de negócio e alta liderança, cada uma com responsabilidades específicas.
Como implementar uma política de governança de IA?
O processo começa pelo mapeamento do uso atual da inteligência artificial, seguido pela definição de políticas, responsabilidades, controles de acesso, processos de aprovação e monitoramento contínuo dos modelos e agentes utilizados pela empresa.
Como um ERP ajuda na governança de IA?
Por centralizar os dados corporativos, fluxos de trabalho e permissões de acesso da empresa, o ERP serve como a base técnica para a governança.
Quando integrado a uma solução de orquestração, como a Consistem Clara OS conectada ao Consistem ERP, o sistema de gestão empresarial permite administrar acessos, aplicar políticas corporativas, manter a rastreabilidade e garantir que a inteligência artificial opere dentro dos limites definidos pela organização.